Проверка целостности политики безопасности включает в себя проверку корректности аудита пользователей, сохранение резервных копий и восстановление политики безопасности.
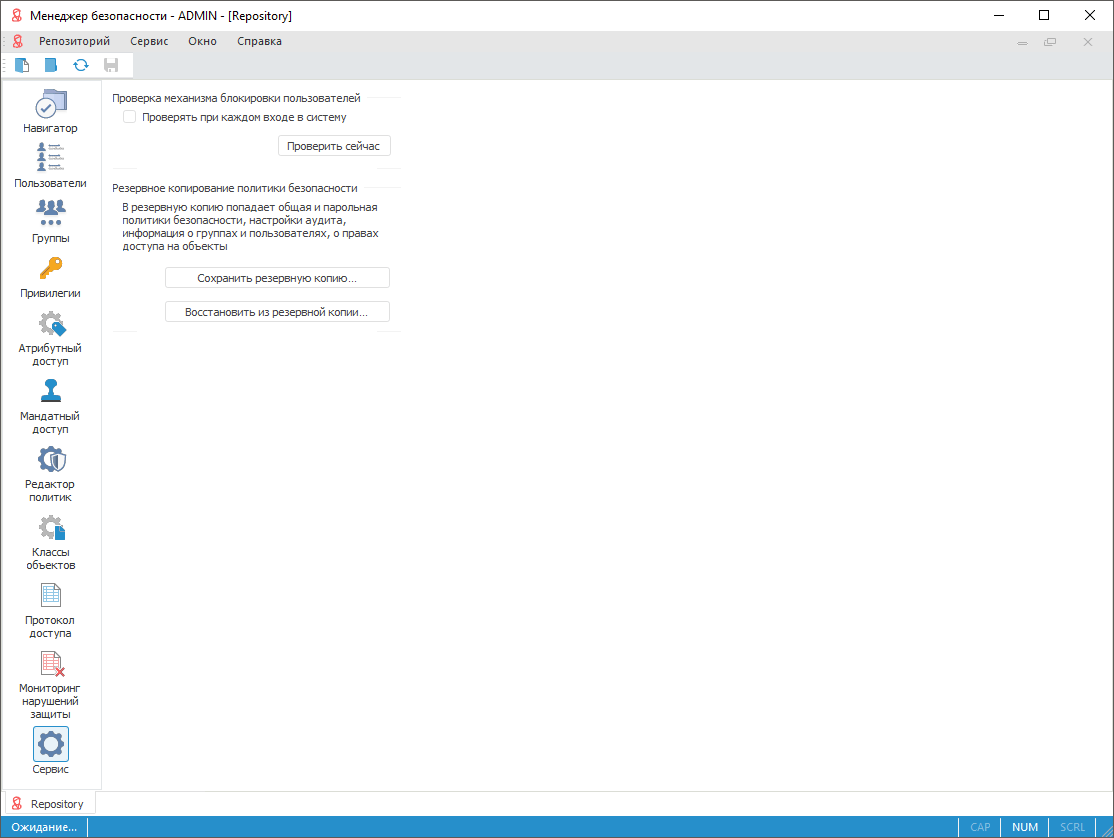
Для проверки целостности политики безопасности используйте раздел «Сервис» панели навигации.
Примечание. При разделении ролей между администратором информационной безопасности и прикладным администратором раздел «Сервис» будет доступен только администратору информационной безопасности.
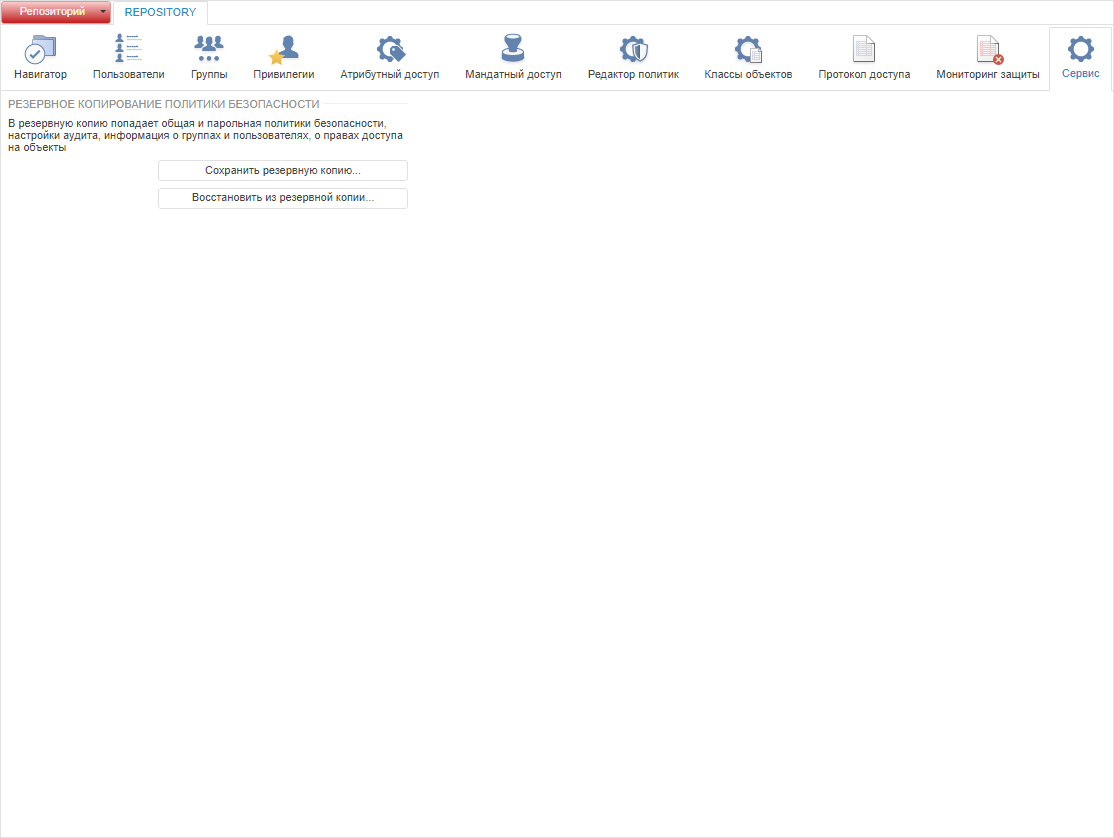
Раздел «Сервис»:
Для проверки служебного пользователя, который необходим для корректного аудита пользователей, используется проверка механизма блокировки пользователей. Служебный пользователь создается в менеджере репозитория. Вследствие неправильного создания служебного пользователя, переустановки схем или действий злоумышленников система безопасности может не функционировать должным образом.
Для проверки механизма блокировки пользователей при каждом входе администратора в менеджер безопасности установите флажок «Проверять при каждом входе в систему». В случае обнаружения ошибок будет выдано соответствующее сообщение. Состояние флажка сохраняется для текущего пользователя ОС.
Примечание. Проверка механизма блокировки пользователей доступна только в настольном приложении. Использование проверки механизма блокировки пользователей при каждом входе в систему увеличивает время ожидания запуска продукта «Форсайт. Аналитическая платформа».
Для проверки механизма блокировки пользователей в данный момент нажмите кнопку «Проверить сейчас». По результатам проверки будет выдано соответствующее сообщение.
Для сохранения политики безопасности, настроек аудита, информации о группах и пользователях, о правах доступа на объекты, используется резервное копирование и восстановление политики безопасности. Операции по копированию и восстановлению политики безопасности протоколируются.
Для сохранения резервной копии нажмите кнопку «Сохранить резервную копию». Будет открыто стандартное окно для указания имени и пути сохранения файла. По умолчанию имя формируется автоматически: имя схемы [дата в формате, заданном на клиентском месте]. Резервный файл сохраняется с расширением *.pppolicy.
Для восстановления политики безопасности из резервной копии нажмите кнопку «Восстановить из резервной копии». Будет открыто стандартное окно выбора файла. Укажите месторасположение файла политики безопасности (*.pppolicy).
Примечание. Резервное копирование и восстановление политики безопасности осуществляется в рамках одного репозитория без возможности восстановления в другом репозитории. Политика безопасности восстанавливается в том случае, если текущая и восстанавливаемая версии различаются.
В процессе восстановления политики безопасности восстанавливаются пользователи/группы. В случае если в восстанавливаемой копии найден пользователь или группа, которые отсутствуют в текущей версии политики безопасности, то будет выдан запрос на восстановление (создание) этого пользователя или группы:
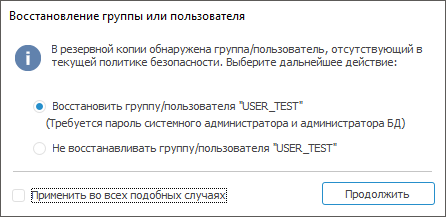
выберите вариант «Восстановить» и нажмите кнопку «Продолжить». Для восстановления пользователя/группы будет запрошен пароль системного администратора и администратора сервера БД;
выберите вариант «Не восстанавливать» и нажмите кнопку «Продолжить». Пользователь/группа не будут восстановлены;
установите флажок «Применить во всех подобных случаях». Для всех добавляемых пользователей/групп будет выполнено выбранное действие без дополнительных запросов. По умолчанию флажок снят.
После восстановления политики информационной безопасности выдаётся запрос на обновление прав пользователей. Обновление прав пользователей необходимо для корректной работы. При положительном ответе происходит запуск механизма обновления прав пользователей. Окончание процесса сопровождается сообщением о завершении восстановления политики безопасности:
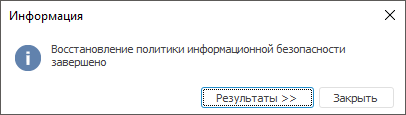
При нажатии на кнопку «Результаты» отображаются/скрываются подробные результаты выполненных действий над пользователями:
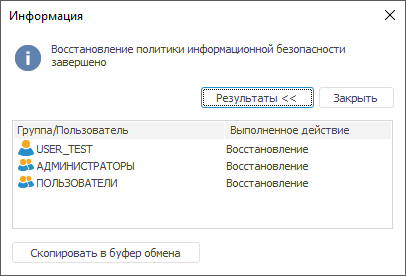
Нажмите кнопку «Скопировать в буфер обмена» для копирования информации из таблицы в буфер обмена.
См. также:
Контроль целостности продукта и метаданных | Проверка целостности метаданных репозитория