В этой статье:
Создание служебного пользователя
Служебный пользователь подсистемы безопасности обеспечивает:
вход в систему;
корректную работу аудита и блокировку пользователей;
использование роли приложения при работе с СУБД;
использование функции хэширования паролей.
Примечание. Создание служебного пользователя необходимо только для репозитория, созданного на базе СУБД Oracle, Microsoft SQL Server, PostgreSQL, и доступно администратору/пользователю с привилегиями «Создание и удаление пользователей» и «Применение прав на уровне СУБД».
Для создания служебного пользователя подсистемы безопасности в ОС Windows:
Запустите менеджер репозитория от имени администратора.
Создайте учётные данные служебного пользователя на текущем компьютере пользователя.
Добавьте созданные учётные данные служебного пользователя на каждом компьютере пользователя.
После выполнения действий будет создан служебный пользователь подсистемы безопасности.
Важно. Зарезервированный служебный пользователь p4audit объявлен устаревшим и в следующих версиях «Форсайт. Аналитическая платформа» будет заблокирован. Для обеспечения безопасности и входа в систему создайте нового служебного пользователя подсистемы безопасности на каждом компьютере пользователя.
Для изменения пароля служебного пользователя подсистемы безопасности используйте менеджер безопасности.
Настройка подключения к СУБД
Для настройки подключения к СУБД:
Выберите операцию «Создать служебного пользователя подсистемы безопасности» в окне менеджера репозитория и нажмите кнопку «Продолжить».
После выполнения действий будет открыта страница «Подключение к СУБД»:
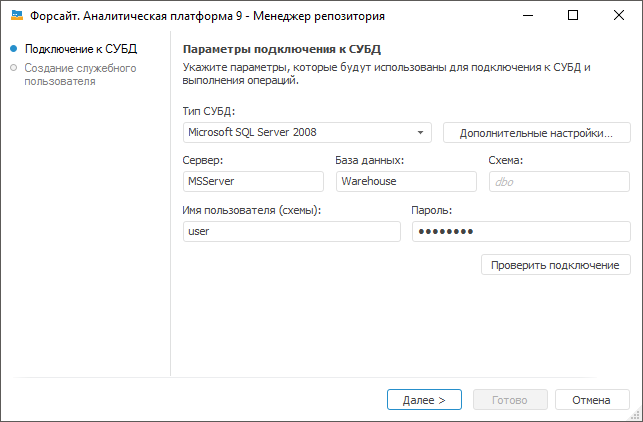
Примечание. Набор доступных параметров зависит от выбранного типа СУБД.
Задайте параметры подключения к СУБД:
Тип СУБД. Выберите тип СУБД Oracle, Microsoft SQL Server или PostgreSQL. Для получения подробной информации о доступных версиях СУБД обратитесь к разделу «Поддерживаемые СУБД»;
Дополнительные настройки. Кнопка становится доступной, если производится настройка подключения к СУБД Microsoft SQL Server или PostgreSQL. В дополнительных параметрах указывается:
Учитывать регистр при работе с СУБД. По умолчанию флажок снят и работа с СУБД выполняется без учета регистра. При установленном флажке все команды будут выполняться с учетом регистра;
Файловая группа. Поле доступно, если выбрана СУБД Microsoft SQL Server. Если пользователем в дополнительных параметрах не задана файловая группа, то по умолчанию в поле отображается DEFAULT, и при подключении будет использоваться файловая группа, отмеченная в свойствах БД флажком «по умолчанию»;
Имя пользователя-администратора схемы в базе данных. Поле доступно, если выбрана СУБД Microsoft SQL Server. По умолчанию будут использоваться данные DATABASE OWNER. В случае если неизвестны учетные данные DATABASE OWNER, то укажите пользователя, который обладает привилегией DB_OWNER на сервере СУБД. От имени указанного пользователя будут выполняться системные процедуры;
Сервер. Введите IP-адрес или псевдоним, под которым зарегистрирован сервер;
База данных. Поле доступно, если выбран тип СУБД Microsoft SQL Server или PostgreSQL. Задайте имя базы данных для хранения метаданных;
Схема. Поле отображается, если выбран тип СУБД Microsoft SQL Server или PostgreSQL. Для использования пользовательской схемы в БД укажите её идентификатор. По умолчанию используется «dbo»;
Имя пользователя (схемы). Имя пользователя, являющегося владельцем базы данных (схемы);
Пароль. Введите пароль пользователя для доступа к СУБД.
Нажмите кнопку «Проверить подключение» для проверки корректности введенных данных. В случае успешного/неуспешного подключения появится соответствующее сообщение. Если при проверке подключения не найдена файловая группа, указанная в дополнительных настройках, то также будет выдано соответствующее сообщение.
После выполнения действий будет настроено подключение к СУБД, на базе которой создан репозиторий.
Для создания учётных данных служебного пользователя нажмите кнопку «Далее».
Создание учётных данных служебного пользователя
Для создания учётных данных служебного пользователя:
Перейдите на страницу «Создание служебного пользователя»:
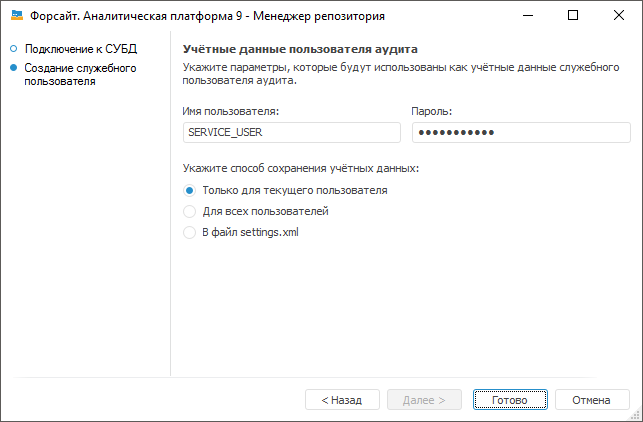
Задайте параметры учётных данных служебного пользователя:
Имя пользователя. Введите имя служебного пользователя. По умолчанию имя пользователя используется в верхнем регистре для избежания конфликтов с СУБД.
Важно. Имя пользователя p4audit зарезервировано системой и недоступно для использования.
Пароль. Введите пароль служебного пользователя. Для СУБД Microsoft SQL Server пароль должен соответствовать требованиям, указанным к сложности пароля.
Выберите способ сохранения учётных данных:
Только для текущего пользователя. Учётные данные будут храниться ветке реестра текущего пользователя [HKEY_CURRENT_USER\SOFTWARE\Foresight\Foresight Analytics Platform\9.0\Audit\Credentials\Item0] и доступны для использования только текущему пользователю на компьютере;
Для всех пользователей. Учётные данные будут храниться в ветке реестра локальной машины [HKEY_LOCAL_MACHINE\SOFTWARE\Foresight\Foresight Analytics Platform\9.0\Audit\Credentials\Item0] и доступны для использования всем пользователям на компьютере.
Примечание. Сохранение учётных данных в реестр локальной машины выполняется от имени пользователя, обладающего правами администратора.
В файл settings.xml. Учётные данные будут храниться в файле settings.xml, расположенном по пути %PROGRAMDATA%\Foresight\Foresight Analytics Platform.
Примечание. По умолчанию папка ProgramData скрыта в операционной системе.
Файл доступен для использования только текущему пользователю на компьютере. Если файл содержится по указанному пути, то он будет перезаписан. Если файл отсутствует, то он будет создан.
Нажмите кнопку «Готово».
После выполнения действий будут созданы учётные данные служебного пользователя и сохранены в соответствии с выбранным способом на текущем компьютере пользователя. Если пользователь схемы отсутствует на сервере, то будет выдан стандартный диалог запроса учётных данных администратора сервера.
Примечание. Если осуществляется работа с сервером на базе СУБД Oracle, то в диалоге будет необходимо указать учётные данные пользователя «Sys» и в параметрах подключения выбрать режим «SYSDBA».
Добавление созданных учётных данных служебного пользователя
Для добавления созданных учётных данных служебного пользователя на каждом компьютере пользователя запустите приложение PP.Util.exe, которое расположено в папке установки «Форсайт. Аналитическая платформа», со следующими параметрами:
PP.Util.exe [/save_audit_creds [/ALG enc_alg] [/SCOPE scope] [realm|/DC] login [password]]
Где:
[/ALG enc_alg]. Алгоритм шифрования, который будет применяться при шифровании учётных данных:
gos. По умолчанию. Используется шифрование алгоритмом GOST R 34.11-2012;
pro. Используется шифрование с помощью Data Protection API (DPAPI) в ОС Windows. Данный алгоритм шифрования недоступен для ОС Linux;
sim. Учётные данные сохраняются в открытом виде;
Важно. Для обеспечения безопасности в промышленной эксплуатации продукта «Форсайт. Аналитическая платформа» используйте значение gos или pro.
[/SCOPE scope]. Способ сохранения учётных данных:
hkcu. Только для текущего пользователя;
hklm. Для всех пользователей;
file. По умолчанию. В файл settings.xml;
[realm|/DC]. Область действия учётных данных:
realm. Идентификатор вида «SERVER|TYPE», где:
SERVER. IP-адрес или псевдоним, под которым зарегистрирован сервер, на котором находится подключаемая база данных;
TYPE. Тип используемого драйвера. Допустимы следующие значения: «POSTGRES», «MSSQL», «ORCL»;
Например: «127.0.0.1|POSTGRES».
Примечание. Во избежание синтаксических ошибок значение задаётся в кавычках.
/DC. Учётные данные для подключения к репозиторию по умолчанию;
login [password]. Учётные данные существующего служебного пользователя. Если пароль не указан, то он будет запрошен во время работы приложения.
После выполнения действий учётные данные служебного пользователя будут добавлены на каждом компьютере пользователя.
Если репозиторий создан на базе СУБД Microsoft SQL Server, то добавьте созданные учётные данные служебного пользователя для каждой базы данных.
Важно. Служебный пользователь может быть заблокирован при попытке входа в репозиторий, если его учётные данные, добавленные с помощью приложения PP.Util.exe, не совпадают с исходными учётными данными, заданными при создании. Для разблокировки служебного пользователя обратитесь к администратору СУБД.