Мониторинг ошибок системы
Ошибки системы можно выявить в технических логах, которые идентифицируют внутренние события системы:
передача данных между контейнерами Docker;
взаимодействие сервисов мобильной платформы между собой;
выполнение операций над базами данных через контейнеры Docker, например: открытие, запись, закрытие базы данных.
Для централизованного логирования компонентов мобильной платформы используется файл docker-compose.metrics.yml, а также предустановленные приложения fluentd и Kibana. Приложение fluentd позволяет собирать логи в поисковой системе Elasticsearch, которая встроена в «Форсайт. Мобильная платформа». Если при установке продукта «Форсайт. Мобильная платформа» создан отказоустойчивый кластер на основе OKD/OCP, то включите логирование компонентов мобильной платформы на кластере.
Для просмотра технических логов:
выполните команду, если не создан отказоустойчивый кластер на основе OKD/OCP:
kubectl logs <наименование логов> -n fmp
выполните команду, если создан отказоустойчивый кластер на основе OKD/OCP:
kubectl logs <наименование логов> -n fmp
используйте панель администратора Kibana.
Для экспорта технических логов в файл *.csv с помощью Kibana обратитесь к разделу «Экспорт технических логов».
Просмотр технических логов в Kibana
Для просмотра технических логов в Kibana:
Откройте панель администратора по адресу:
http://localhost:5601
После выполнения действия будет открыта панель администратора:
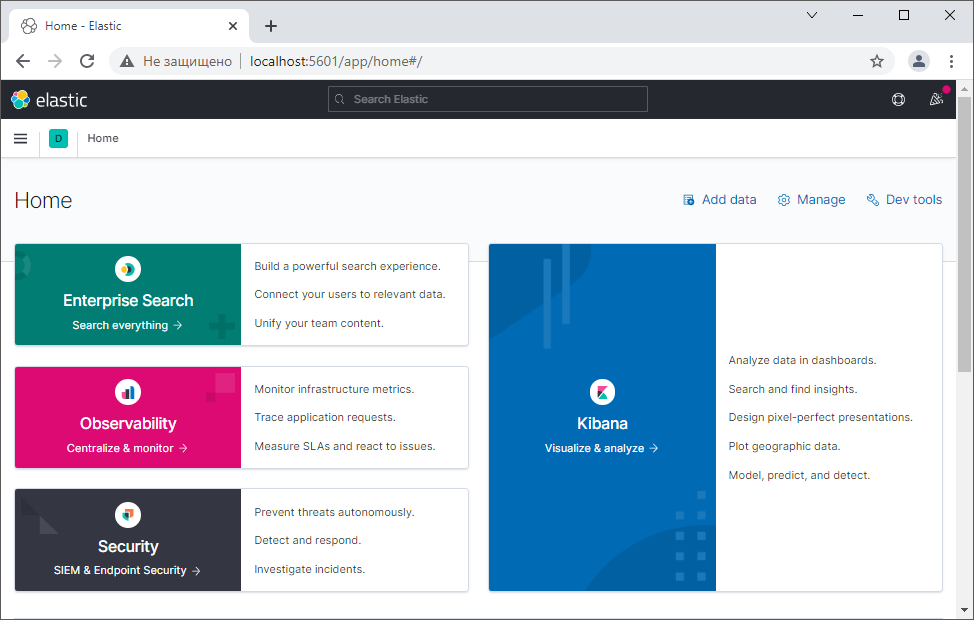
Перейдите в раздел «Discover» на боковой панели:
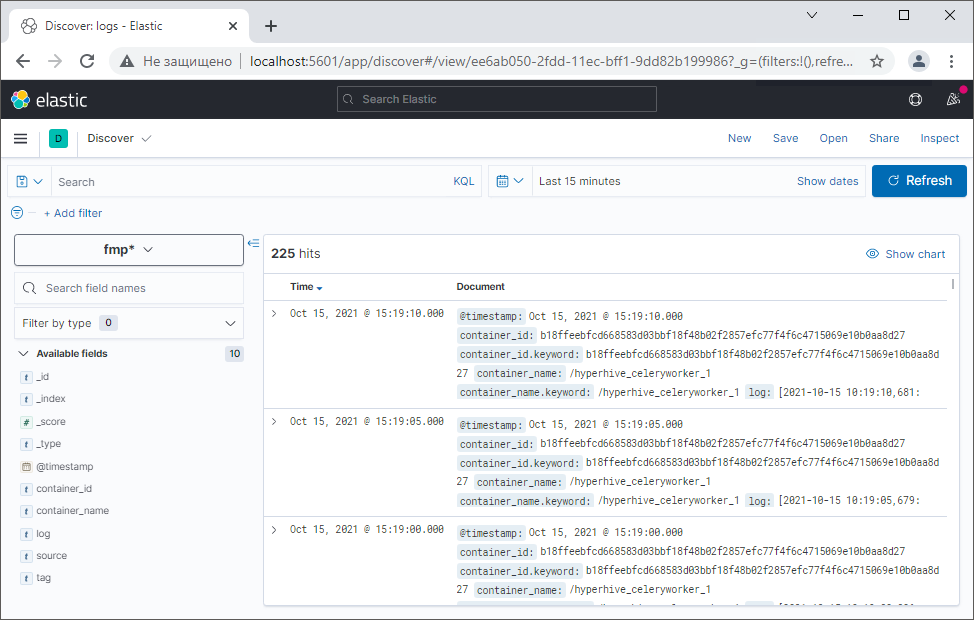
При необходимости настройте фильтрацию логов, создайте паттерны и/или заполните строку поиска для просмотра определенного набора логов. После чего сохраните изменения с помощью кнопки «Save» в главном меню. По умолчанию используется паттерн «fmp*», в котором содержатся все контейнеры Docker.
После выполнения действий будет получен список технических логов.
Расшифровка технических логов
Для каждого технического лога отображается следующая информация:
_id. Идентификатор лога;
_index. Индекс лога в формате: fmp_<наименование сервиса>_ГГГ.ММ.ДД;
_score. Оценка, сформированная на основе совпадений полей в поисковом запросе и логе. Отображает степень соответствия лога поисковому запросу;
_type. Тип лога. Используется для хранения нескольких типов лога в одном индексе и позволяет логически разделять данные внутри индекса. Например, для индекса “WWW” можно создать типы «http» и «https»;
@timestamp. Дата и время лога;
container_id. Идентификатор контейнера Docker, от которого получен лог;
container_name. Наименование контейнера Docker;
log. Текст лога;
source. Источник получения лога. В качестве источника используется ресурс, который является UNIX-потоком ввода-вывода:
stdout. Стандартный поток вывода;
stderr. Поток для вывода ошибок;
tag. Тег лога.
При возникновении ошибки в системе в тексте лога будет содержаться «error».